Domain dspy.de kaufen?
Wir ziehen mit dem Projekt
dspy.de um.
Sind Sie am Kauf der Domain
dspy.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dspy.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Schneider Electric Sendermodul, Kommunikation TM5SBET1Versorgungsspannung DC=24 VSpannungsart der Versorgungsspannung=DCAnzahl der HW-Schnittstellen sonstige=1Unterstützt Protokoll für EtherCAT=neinUnterstützt Protokoll für TCP/IP=neinUnterstützt Protokoll für PROFIBUS=neinUnterstützt Protokoll für CAN=neinUnterstützt Protokoll für INTERBUS=neinUnterstützt Protokoll für ASI=neinUnterstützt Protokoll für KNX=neinUnterstützt Protokoll für MODBUS=neinUnterstützt Protokoll für Data-Highway=neinUnterstützt Protokoll für DeviceNet=neinUnterstützt Protokoll für SUCONET=neinUnterstützt Protokoll für LON=neinUnterstützt Protokoll für SERCOS=neinUnterstützt Protokoll für PROFINET IO=neinUnterstützt Protokoll für PROFINET CBA=neinUnterstützt Protokoll für Foundation Fieldbus=neinUnterstützt Protokoll für EtherNet/IP=neinUnterstützt Protokoll für AS-Interface Safety at Work=neinUnterstützt Protokoll für DeviceNet Safety=neinUnterstützt Protokoll für IN...63,25 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Software oder Hardware?
Die Entscheidung zwischen Software und Hardware hängt von verschiedenen Faktoren ab. Software bietet oft mehr Flexibilität und Anpassungsmöglichkeiten, während Hardware möglicherweise eine bessere Leistung und Stabilität bietet. Letztendlich hängt die Wahl von den spezifischen Anforderungen und Zielen des Projekts ab. **
Wie wird die Grid-Technologie in der modernen Elektronik eingesetzt? Welche Vorteile bietet sie für die Entwicklung von Hardware und Software?
Die Grid-Technologie wird in der modernen Elektronik zur Verteilung von Rechenleistung über ein Netzwerk von Computern eingesetzt. Sie ermöglicht eine effiziente Nutzung von Ressourcen und eine Skalierung der Leistung je nach Bedarf. Dadurch können Hardware- und Software-Entwickler flexibler arbeiten und schneller Innovationen vorantreiben. **
Kann die Hardware ohne Software funktionieren?
Nein, die Hardware kann ohne Software nicht funktionieren. Die Hardware ist die physische Komponente eines Computers oder Geräts, während die Software die Programme und Anwendungen sind, die auf der Hardware ausgeführt werden. Ohne Software kann die Hardware keine Anweisungen erhalten und keine Aufgaben ausführen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
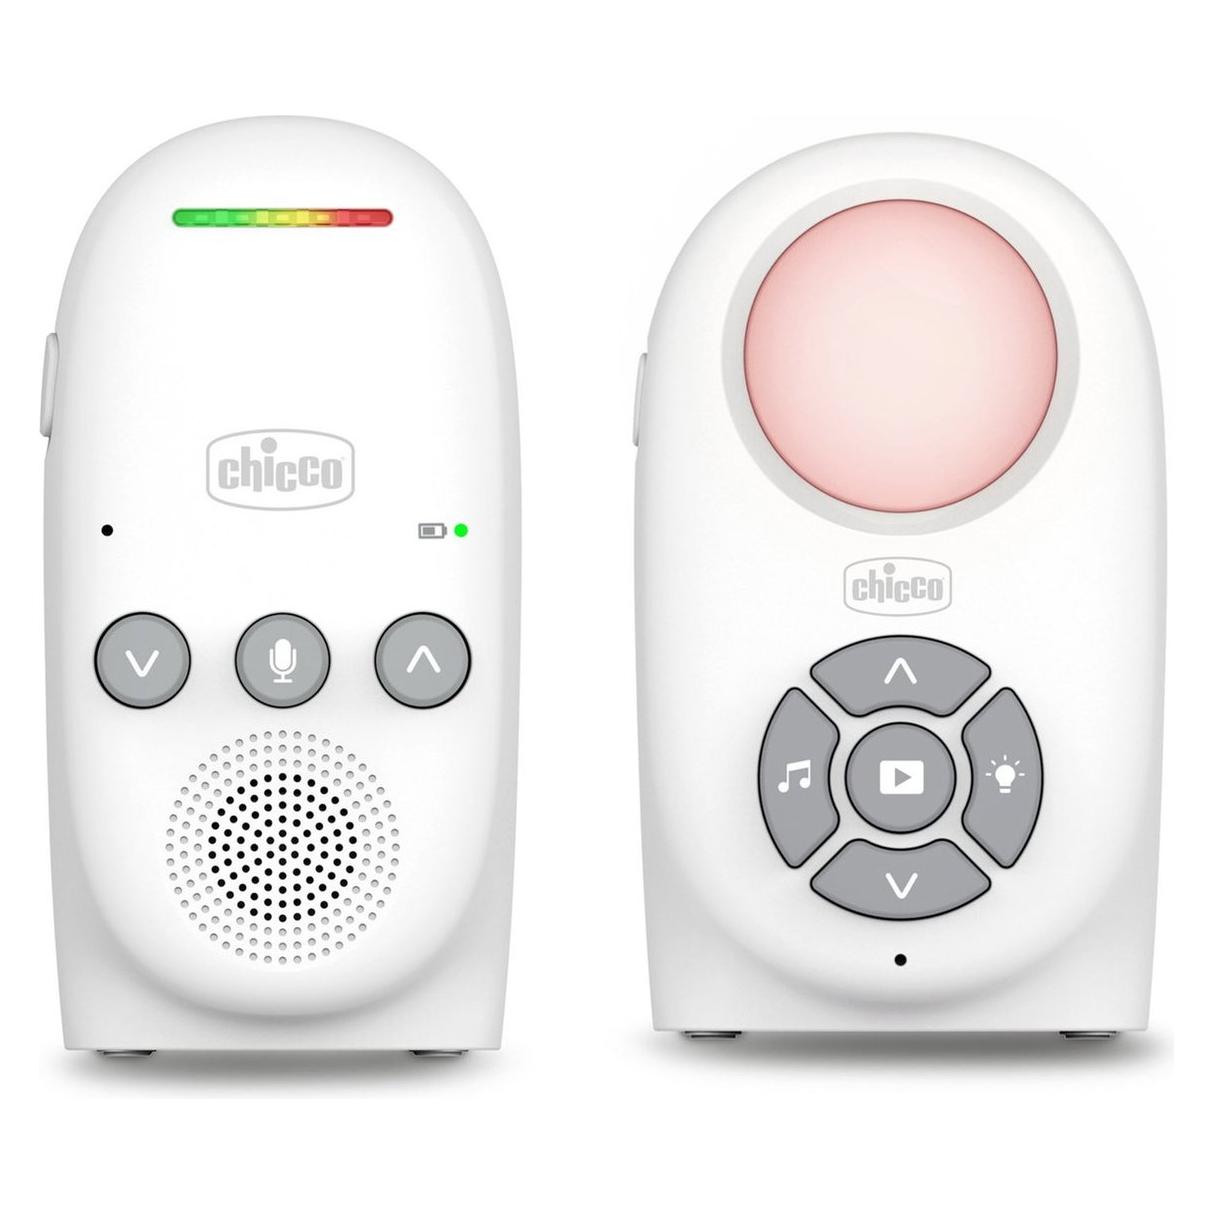
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)62,41 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Schneider Electric Sendermodul, Kommunikation TM5SBET1Versorgungsspannung DC=24 VSpannungsart der Versorgungsspannung=DCAnzahl der HW-Schnittstellen sonstige=1Unterstützt Protokoll für EtherCAT=neinUnterstützt Protokoll für TCP/IP=neinUnterstützt Protokoll für PROFIBUS=neinUnterstützt Protokoll für CAN=neinUnterstützt Protokoll für INTERBUS=neinUnterstützt Protokoll für ASI=neinUnterstützt Protokoll für KNX=neinUnterstützt Protokoll für MODBUS=neinUnterstützt Protokoll für Data-Highway=neinUnterstützt Protokoll für DeviceNet=neinUnterstützt Protokoll für SUCONET=neinUnterstützt Protokoll für LON=neinUnterstützt Protokoll für SERCOS=neinUnterstützt Protokoll für PROFINET IO=neinUnterstützt Protokoll für PROFINET CBA=neinUnterstützt Protokoll für Foundation Fieldbus=neinUnterstützt Protokoll für EtherNet/IP=neinUnterstützt Protokoll für AS-Interface Safety at Work=neinUnterstützt Protokoll für DeviceNet Safety=neinUnterstützt Protokoll für IN...63,25 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Schneider Electric Kommunikation TM4 Modul TM4ES4Anzahl der HW-Schnittstellen Industrial Ethernet=4Mit optischer Schnittstelle=neinUnterstützt Protokoll für EtherCAT=neinUnterstützt Protokoll für TCP/IP=jaUnterstützt Protokoll für PROFIBUS=neinUnterstützt Protokoll für CAN=neinUnterstützt Protokoll für INTERBUS=neinUnterstützt Protokoll für ASI=neinUnterstützt Protokoll für KNX=neinUnterstützt Protokoll für MODBUS=neinUnterstützt Protokoll für Data-Highway=neinUnterstützt Protokoll für DeviceNet=neinUnterstützt Protokoll für SUCONET=neinUnterstützt Protokoll für LON=neinUnterstützt Protokoll für PROFINET IO=neinUnterstützt Protokoll für PROFINET CBA=neinUnterstützt Protokoll für SERCOS=neinUnterstützt Protokoll für Foundation Fieldbus=neinUnterstützt Protokoll für EtherNet/IP=jaUnterstützt Protokoll für AS-Interface Safety at Work=neinUnterstützt Protokoll für DeviceNet Safety=neinUnterstützt Protokoll für INTERBUS-Safety=neinUnterstüt...133,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Software oder Hardware?
Die Entscheidung zwischen Software und Hardware hängt von verschiedenen Faktoren ab. Software bietet oft mehr Flexibilität und Anpassungsmöglichkeiten, während Hardware möglicherweise eine bessere Leistung und Stabilität bietet. Letztendlich hängt die Wahl von den spezifischen Anforderungen und Zielen des Projekts ab. **
-
Wie wird die Grid-Technologie in der modernen Elektronik eingesetzt? Welche Vorteile bietet sie für die Entwicklung von Hardware und Software?
Die Grid-Technologie wird in der modernen Elektronik zur Verteilung von Rechenleistung über ein Netzwerk von Computern eingesetzt. Sie ermöglicht eine effiziente Nutzung von Ressourcen und eine Skalierung der Leistung je nach Bedarf. Dadurch können Hardware- und Software-Entwickler flexibler arbeiten und schneller Innovationen vorantreiben. **
-
Kann die Hardware ohne Software funktionieren?
Nein, die Hardware kann ohne Software nicht funktionieren. Die Hardware ist die physische Komponente eines Computers oder Geräts, während die Software die Programme und Anwendungen sind, die auf der Hardware ausgeführt werden. Ohne Software kann die Hardware keine Anweisungen erhalten und keine Aufgaben ausführen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.